企業やサービスから届く「不正アクセスのお知らせ」「個人情報漏えいの可能性について」という案内。
最近、こうしたニュースや通知を見て、「自分の情報もどこかで漏れているのでは」「知らない間に悪用されることはないのか」と不安に感じている方も多いのではないでしょうか。
サイバー攻撃の影響は、攻撃を受けた企業だけで終わるとは限りません。委託先や外部サービスを通じて、利用者の情報や取引先の業務に影響が広がることがあります。
この記事では、最近の公式発表をもとに、国内で起きている問題と、企業・サイト運営者・個人が確認したい対策を整理します。
※本記事は2026年10月21日時点で確認した公表情報に基づきます。調査中の事案については、その後の発表で内容が更新される場合があります。
「サイバーテロ」と「サイバー攻撃」は同じ?
大規模な情報漏えいやサービス停止を見て、「サイバーテロ」と感じることがあるかもしれません。
ただし、すべてのサイバー攻撃をサイバーテロと呼べるわけではありません。
警察庁は、重要インフラの基幹システムを機能不全に陥れ、社会の機能を麻痺させるような攻撃を、サイバーテロの問題として説明しています。
一方、企業への不正アクセスには、金銭の要求、情報の窃取、業務の妨害など、さまざまな目的や手口があります。目的や実行者が明らかになっていない事案もあります。
そのため、本記事では、取り上げる事案を「サイバー攻撃」「不正アクセス」と表記します。日本で被害が発生したという理由だけで、特定の国による攻撃や、日本だけを狙った攻撃と断定することもしません。
参考:警察庁「サイバーテロ・サイバーインテリジェンスの情勢」
最近、日本ではどのような被害が公表されている?
NEC:委託先の認証情報を悪用した不正アクセス
NECは2026年10月20日、システム開発・保守の委託先が9月下旬にサイバー攻撃を受け、盗まれた正規アカウントの認証情報が悪用されたと公表しました。
発表では、顧客のシステム内のファイルが暗号化され、システムが利用できなくなったことに加え、関係者間で共有していたクラウドストレージのファイルの漏えいも確認されています。
ここで注目したいのは、正規アカウントが悪用されている点です。管理画面やシステムにログインできる情報を奪われると、通常の利用者に見える形で不正な操作が行われる可能性があります。
出典:NEC「委託先への不正アクセスに起因するお客さまのシステム障害、情報漏えいに関するお詫び」
シチズン時計:問い合わせ受付の委託先で情報漏えいの可能性
シチズン時計は2026年10月6日、問い合わせ受付業務で利用していた委託先のシステムへの不正アクセスにより、約10万名分の個人情報が漏えいした可能性があると公表しました。
委託先からの報告では、不正アクセスは10月2日から3日にかけて発生しています。対象には氏名、住所、電話番号、メールアドレスなどが含まれます。
同発表では、シチズン時計自身のシステムへの不正アクセスは確認されていないとされています。
自社のシステムが直接侵害されていなくても、外部に預けた情報が影響を受けることがあります。
なお、この事例は「漏えいした可能性」という公表内容です。確認済みの漏えいと同じ意味に置き換えて受け取らないことも大切です。
出典:シチズン時計「委託先事業者に対する不正アクセスによるお客様情報の漏えいの可能性について」
Webサイトの画面以外にも、攻撃される入口がある
JPCERT/CCは2026年10月15日の調査報告で、攻撃者によるAIを使った既知の脆弱性の探索や、APIを経由した攻撃を確認したと説明しています。調査対象では、日本以外の地域向けサービスへの攻撃も確認されています。
APIとは、アプリやシステム同士が情報をやり取りするための窓口です。
普段ブラウザで見るページだけでなく、アプリの裏側で動く通信や、システム間の接続部分も管理の対象になります。
この報告から、今回紹介した個別企業の被害がすべて同じ手口やAIによる攻撃だった、と判断することはできません。
出典:JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」
ニュースが増えたことと、攻撃件数の増加は分けて考える
短期間に多くの発表があると、「今、一斉に攻撃された」と感じることがあります。
しかし、攻撃の発生日、発覚した日、公表した日は一致するとは限りません。調査が進んでから影響が明らかになる場合もあります。
また、次の数字は、それぞれ意味が異なります。
- 不審なアクセスを検知した件数
- 不正アクセスが成立した件数
- 被害を公表した企業・団体の数
- 漏えいした情報の件数や対象人数
ニュースの本数だけで「攻撃が何倍になった」とは判断できません。
一方、個人情報保護委員会は2026年10月7日に、大規模な漏えい等の事案を踏まえた注意喚起を公表しています。個別のニュースに驚くだけでなく、自分たちの管理状況を確認するきっかけにすることが重要です。
参考:個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について」
自社サイトだけ守っていればよいわけではない
ホームページから入力された情報は、どこに保存されているでしょうか。
WordPressのデータベース、受信メール、問い合わせ管理サービス、予約システム、共有ストレージなど、複数の場所に残っている場合があります。
サイトにセキュリティ対策をしていても、転送先のメールアカウントや外部サービスが侵害されれば、情報が流出する可能性があります。
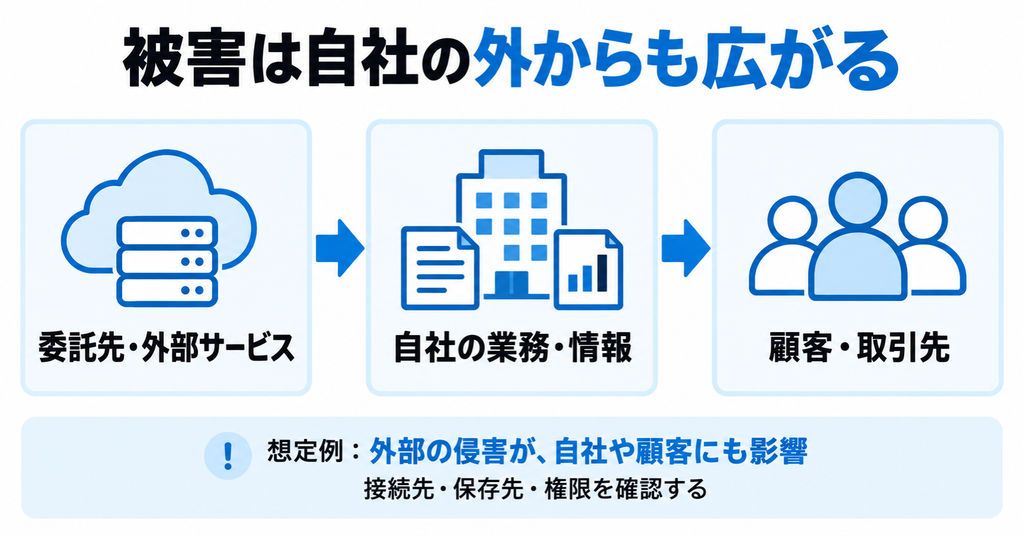
情報の保存先と、アクセスできる人を確認する
まず、次のような情報を整理しましょう。
- どのサービスに、どの情報を保存しているか
- 社内の誰が閲覧・ダウンロードできるか
- 制作会社や保守会社に、どの権限を渡しているか
- 契約終了後も使えるアカウントが残っていないか
- 不要になった情報を、いつ削除するか
外部サービスを使うこと自体が危険という意味ではありません。利用するサービスと自社、それぞれの管理範囲を把握することが大切です。
問い合わせフォームにも個人情報が集まる
会員登録やネットショップがなくても、問い合わせフォームには氏名、電話番号、メールアドレス、相談内容などが集まります。
「普通の会社案内サイトだから、重要な情報はない」とは言い切れません。
フォームで必要以上の情報を求めないこと、保存期間を決めること、閲覧権限を絞ることもセキュリティ対策です。保存義務や業務上の必要性を確認したうえで、不要な情報を残し続けない運用にします。
企業やサイト運営者が今すぐ確認したい対策
1.管理するサービスと担当者を一覧にする
WordPress、サーバー、ドメイン、メール、予約・決済サービス、共有ストレージなどを整理します。
何を使っているか分からない状態では、更新通知や障害情報が出ても、自社に関係するか判断できません。
契約者、管理担当者、緊急連絡先も一緒に記録しておきましょう。
2.パスワードの使い回しをやめ、多要素認証を使う
同じパスワードを複数のサービスで使っていると、1か所から流出した認証情報が別のサービスでも試されるおそれがあります。
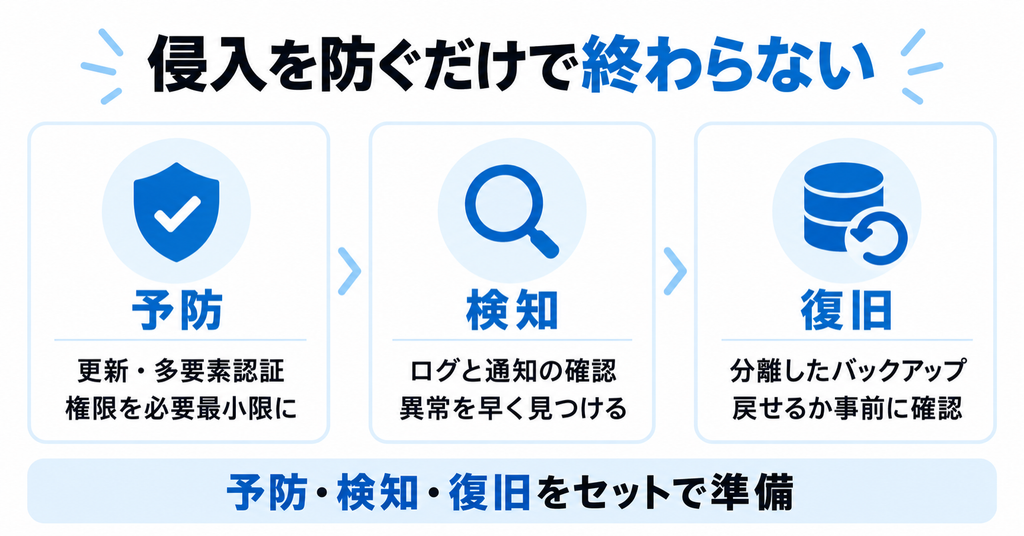
サービスごとに異なるパスワードを使用し、対応しているサービスでは多要素認証を設定します。
特に、メール、サーバー、ドメイン、管理者アカウントを優先しましょう。多要素認証も万能ではないため、不審な認証要求を承認しないことや、端末の管理も必要です。
3.必要以上の権限を渡さない
作業担当者全員が、常に管理者権限を持つ必要があるとは限りません。
担当業務に必要な範囲へ権限を絞り、退職者や契約終了した委託先のアカウントを見直します。複数人で同じ管理者アカウントを共有すると、誰が操作したか確認しにくくなります。
更新、多要素認証、アクセス権限の見直しは、個人情報保護委員会の注意喚起でも示されています。
参考:個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について」PDF
4.更新と動作確認を継続する
WordPress本体だけでなく、プラグイン、テーマ、PHP、利用端末なども確認します。
長期間更新していない環境を、準備せず一括更新すると、業務に必要な機能が動かなくなる場合があります。バックアップと互換性を確認し、更新後には問い合わせや予約などの操作まで確かめましょう。
セキュリティプラグインによる検知・遮断と、脆弱性を修正する更新は、役割が異なります。
5.通知を受け取るだけで終わらせない
異常を検知しても、その通知を誰も見ていなければ対応が遅れます。
誰が確認するか、どのような場合に保守担当者へ連絡するかを決めておきましょう。
自動検知の通知は、専門家が常時監視し、状況を判断していることと同じではありません。監視サービスを契約している場合も、確認・連絡・対応の範囲を確かめます。
6.復旧できるバックアップを準備する
バックアップが、本番環境と同じ認証情報で自由に削除できる場所にしかない場合、本番と一緒に被害を受けるおそれがあります。
本番から分離した保存先や、変更・削除を制限できる仕組みを検討し、実際に復元できるか確認します。
ただし、バックアップからシステムを戻せても、すでに外へ持ち出された情報を取り戻せるわけではありません。復旧対策と情報漏えい対策は、両方が必要です。
対策には、サービス費用、検証時間、担当者の作業が必要になる場合があります。すべてを一度に導入するのが難しい場合は、重要な情報と業務を整理し、優先順位を付けて進めます。
個人として、漏えいのお知らせが届いたら
まず、公式サイトで内容を確かめる
メールやSMSに書かれたリンクから、そのままログインしないようにしましょう。
普段使っている公式アプリや保存済みのブックマークなどからアクセスし、同じお知らせが掲載されているか確認します。
確認するのは、対象サービス、対象期間、漏えいした可能性のある情報、利用者に求められている対応です。
漏えいした情報に合わせて対応する
氏名やメールアドレスの漏えいと、パスワードやカード情報の漏えいでは、必要な対応が異なります。
パスワードが対象に含まれる場合や、事業者から変更を求められた場合は、公式の手順で変更します。同じパスワードを使っていた別サービスも見直しましょう。
カード情報の漏えいや身に覚えのない利用がある場合は、カード会社の公式窓口へ連絡します。
名前や住所は、パスワードのように簡単に変更できません。そのため、それらを知っている相手からの連絡でも、本人や正規の担当者だと判断しないことが重要です。
不審な利用や設定変更がないか確認する
利用できる範囲で、ログイン履歴、購入履歴、登録メールアドレスなどを確認します。
メールアカウントへの不正ログインが疑われる場合は、知らない転送設定やフィルターが追加されていないかも確認しましょう。
不審な連絡を受け取っただけで、その情報が特定の漏えい事案から流出したと断定することはできません。届いた日時や内容を記録し、必要に応じてサービス提供元へ相談します。
被害が疑われたときに備えて、連絡先を決めておく
企業やサイト運営者は、不審な操作、知らない管理者、突然の転送、見覚えのないファイルなどを見つけた場合、発見日時と状況を記録し、保守担当者やサービス提供元へ連絡します。
ログなどの記録を残しつつ、担当者と相談して接続や公開範囲を制限し、被害の拡大を防ぎます。
原因が分からないままファイルを削除したり、何度も復元を繰り返したりすると、調査に必要な情報を失う場合があります。
個人情報への影響が疑われる場合は、調査に加え、関係機関への報告や本人への通知が必要かも確認します。対応を始める際は、個人情報保護委員会の案内を参照してください。
参考:個人情報保護委員会
ニュースを見たときこそ、自分の管理状況を確認する
大きな企業の被害を見て、「自分たちには関係ない」と考えることも、「何をしても無駄だ」と感じることもあるかもしれません。
しかし、利用サービスの把握、認証の強化、更新、権限の整理、監視、復旧準備には、それぞれ役割があります。
専門的な作業をすべて自分で行う必要はありません。分からない部分を専門家に確認し、何が対策済みで、何が残っているかを共有することから始めましょう。
「問い合わせ情報をどこに保存しているか分からない」
「WordPressやサーバーの管理状況が気になる」
「制作会社に任せているけれど、どこまで対応しているか確認したい」
そんな場合は、お問い合わせフォームからお気軽にご相談ください。相談は無料です。
調査や設定変更、修正などの作業が必要な場合は、内容と費用をご案内したうえで進めます。