PHP開発チームは2026年10月21日、重大な脆弱性2件に対応する修正版を公開しました。前日に予告されていたセキュリティ更新です。
PHPは、WordPressなどのWebサイトを動かすために使われています。利用中の環境について、早急に対応状況を確認してください。
今回公表された問題について
対象は「CVE-2026-109618」「CVE-2026-109619」です。認証を受けていない外部の攻撃者が、サーバー上で不正なコードを実行できる可能性があります。
公式勧告では、Webからのリクエストを処理するPHP環境を広く対象としています。WordPressへのログインを必要としない問題のため、管理画面の保護だけで対応を済ませることはできません。
また、設定変更などによる緩和策では完全に対処できず、修正の適用が必要とされています。
公開された修正版
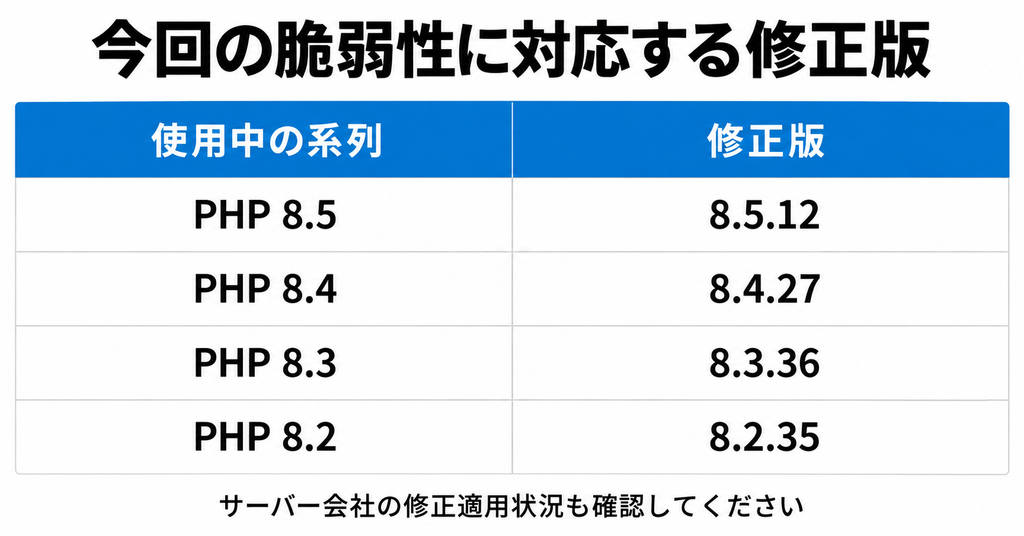
使用中の系列ごとに、次の修正版が公開されています。
- PHP 8.5:8.5.12
- PHP 8.4:8.4.27
- PHP 8.3:8.3.36
- PHP 8.2:8.2.35
古いPHPを利用している場合
PHP 8.1以前は通常の公式サポートが終了しています。一部の事業者は修正を独自に提供するため、利用先への確認が必要です。
なお、PHP 8.2も2026年12月31日に公式サポートが終了します。今回の修正適用とあわせて、サポートが続く系列への移行も計画してください。
サイト運営者が確認したいこと
レンタルサーバーを利用している場合は、サーバー会社のお知らせを確認し、今回の修正が適用済みか、利用者側の操作が必要かを確認してください。事業者が修正を取り込んでいる場合は、表示されるバージョン番号だけでは判断できないこともあります。
制作会社や保守担当者に管理を依頼している場合は、「今回のPHPの脆弱性に対応済みか」「未対応なら、いつ対応するか」を確認しましょう。
更新作業では、バックアップと更新後の動作確認も必要です。特にお問い合わせ、予約、購入など、業務に関わる機能を確認してください。調査や互換性の修正が保守契約に含まれるか、別途費用がかかるかも依頼先によって異なります。
今回は公式が速やかな更新を強く推奨している問題です。通常の定期点検まで先送りせず、まず担当者やサーバー会社に対応状況を確認してください。
一次情報:PHP公式発表・セキュリティ勧告
更新日:2026年10月22日